Jak donosi firma Orange, na platformie Otomoto pojawił się nowy schemat oszustwa, w którym cyberprzestępcy wykorzystują kody QR. Atak polega na podszywaniu się pod proces płatności i wyłudzaniu danych do bankowości elektronicznej. O całym procederze poinformował klient Orange, który natknął się na podejrzaną próbę transakcji.
Jak działa nowe oszustwo?
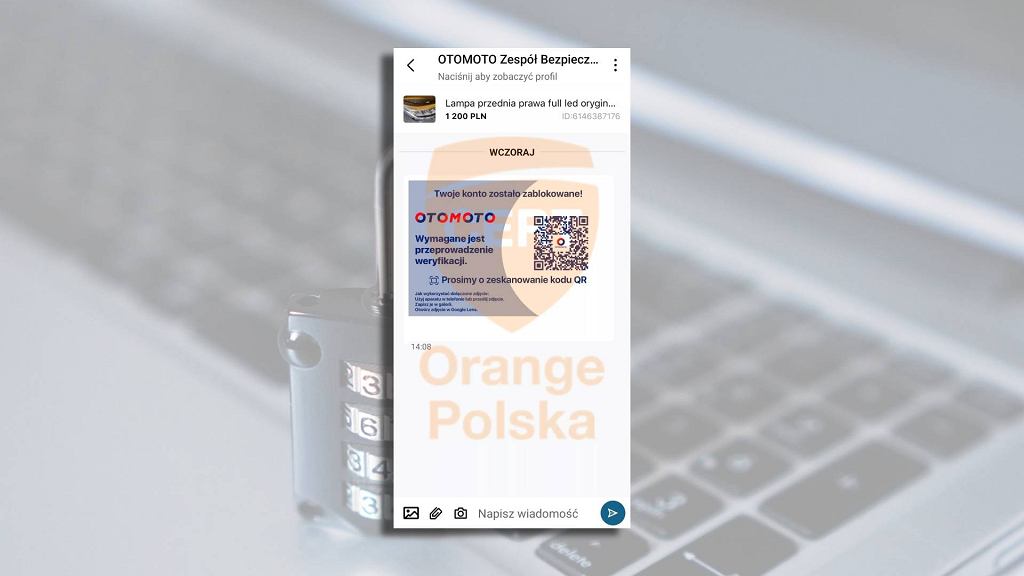
Mechanizm działania przestępców opiera się na kontakcie z osobą sprzedającą pojazd lub części samochodowe. Oszust, udając Biuro Obsługi Otomoto, przesyła do użytkownika informację o blokadzie konta i, żeby rozwiązać ten temat, należy wejść w przesłany kod QR oraz dokonać jednorazowej wpłaty w celu weryfikacji konta. Po jej dokonaniu środki mają być zwrócone.
Po zeskanowaniu kodu QR ofiara trafia na stronę łudząco przypominającą serwis bankowy lub operatora płatności. Tam proszona jest o podanie danych logowania do bankowości elektronicznej lub zatwierdzenie operacji BLIK. W rzeczywistości informacje te trafiają bezpośrednio do przestępców, którzy mogą przejąć konto i wypłacić środki.
Czym różni się od wcześniejszych ataków?
Nowy wariant oszustwa przypomina schemat, o którym Orange informowało już w listopadzie zeszłego roku, jednak pojawiły się istotne różnice. Tym razem zmienił się sposób kontaktu z ofiarą oraz narzędzie używane do przekierowania na fałszywą stronę. Zamiast linków wysyłanych w wiadomościach, przestępcy wykorzystują kody QR, co może wzbudzać mniejszą czujność.
Różni się także nadawca komunikatów. W wiadomościach mogą pojawiać się nazwy sugerujące oficjalne zespoły bezpieczeństwa lub obsługi klienta, co ma zwiększyć wiarygodność przekazu. Sam kod QR pełni kluczową rolę, ponieważ umożliwia szybkie przeniesienie użytkownika na spreparowaną witrynę bez konieczności ręcznego wpisywania adresu.
Jak się chronić przed oszustami?
Aby uniknąć utraty pieniędzy i danych, należy zachować szczególną ostrożność wobec wiadomości informujących o blokadzie konta lub konieczności pilnego działania. Jeśli komunikat pochodzi rzekomo od zespołu bezpieczeństwa, nie należy na niego odpowiadać, lecz samodzielnie znaleźć oficjalny kontakt do obsługi klienta i zweryfikować sytuację.
Kluczowe jest także dokładne sprawdzanie adresu strony internetowej przed podaniem jakichkolwiek danych. Fałszywe witryny często różnią się od oryginalnych jedynie drobnymi szczegółami. W przypadku płatności BLIK należy upewnić się, jaka kwota jest zatwierdzana, oraz kto jest odbiorcą transakcji.
Eksperci podkreślają, że kody QR, choć wygodne, mogą być wykorzystywane jako narzędzie ataku. Dlatego każdorazowe ich skanowanie powinno być poprzedzone oceną wiarygodności źródła, zwłaszcza w sytuacjach związanych z finansami.